
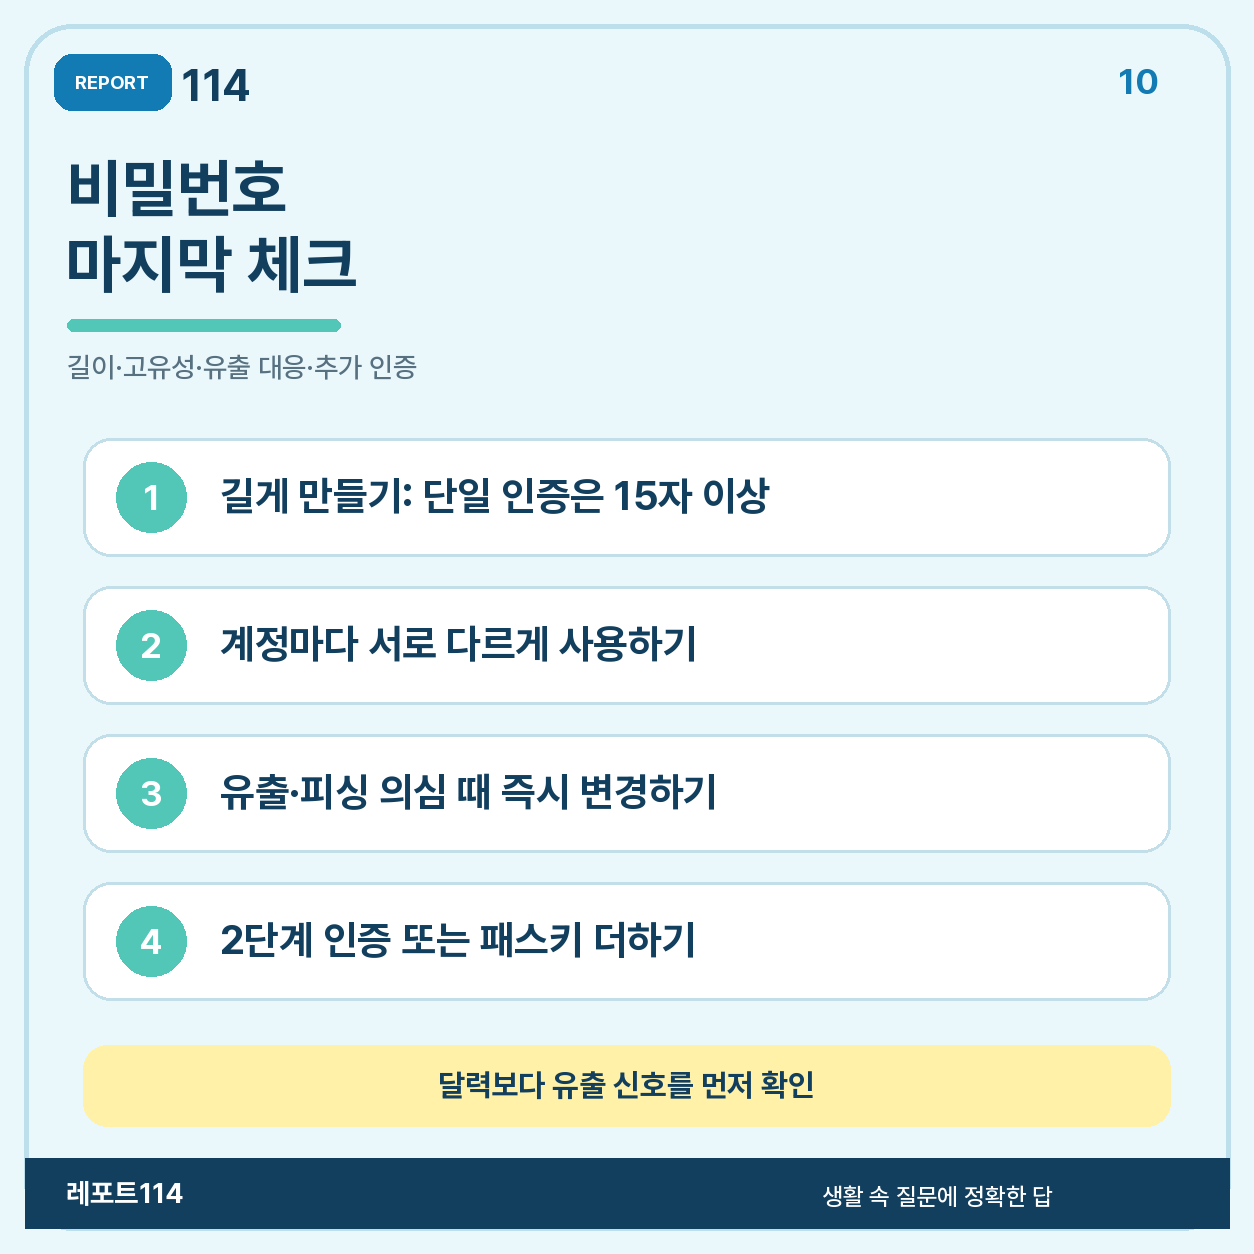
비밀번호는 3개월이 지났다는 이유만으로 무조건 바꾸는 것보다 유출 신호를 살피는 것이 중요하다. NIST는 정기적인 변경을 요구하지 말고, 인증정보가 노출됐다는 증거가 있을 때 변경하도록 안내한다. 대신 비밀번호만 쓰는 단일 인증에서는 15자 이상을 기준으로 하고, 계정마다 서로 다르게 사용해야 한다. 이 글은 2026년 9월 22일 확인한 NIST와 영국 NCSC의 공식 안내를 바탕으로, 언제 즉시 바꿔야 하는지와 비밀번호 관리자·2단계 인증·패스키를 함께 쓰는 방법을 정리한 내용이다.
013개월이라는 달력보다 유출 신호가 먼저이다
비밀번호는 3개월이 지났다는 이유만으로 반드시 바꿔야 할까? 현재 NIST 지침은 정기적인 비밀번호 변경을 요구하지 말고, 인증정보가 유출됐다는 증거가 있을 때 변경하도록 안내한다. 따라서 핵심은 달력에 맞춘 교체가 아니라 유출 여부와 계정별 위험을 판단하는 것이다.
자주 바꾸라는 요구는 끝자리 숫자나 계절 이름만 바꾸는 습관으로 이어질 수 있다. 공격자는 이전 비밀번호를 알면 이런 변형을 추측하기 쉽다. 변경이 필요할 때도 작은 변형 대신 새로운 긴 고유 비밀번호를 만든다.
그렇다고 한 번 정한 비밀번호를 영원히 그대로 두라는 뜻은 아니다. 유출 통지나 피싱 입력, 낯선 로그인 등 침해 신호가 있으면 즉시 조치한다. NIST는 서비스 제공자와 인증 시스템을 위한 기술 지침이며, 한국의 모든 서비스에 일괄 적용되는 법규는 아니다. 회사·학교·서비스의 별도 보안 정책도 확인한다.
02한 가지 인증수단이면 15자 이상을 기준으로 본다
NIST는 비밀번호만으로 로그인하는 단일 인증에서는 최소 15자를 요구하도록 안내한다. 다중 인증 과정의 일부로 쓰는 비밀번호는 최소 8자이며, 서비스는 적어도 64자까지 허용하는 것이 권고된다(SHOULD). 실제로 입력할 수 있는 길이와 규칙은 각 서비스 정책이 다르므로 가입 화면의 제한도 함께 확인한다.
대문자·소문자·숫자·특수문자를 반드시 하나씩 넣는 고정 조합보다 충분히 긴 비밀번호가 우선이다. 이름, 생일, 전화번호, 아이디처럼 공개되거나 짐작하기 쉬운 정보는 피한다. 여러 단어를 자신만의 방식으로 길게 조합하거나 비밀번호 관리자가 만든 무작위 문자열을 쓰면 기억 부담과 재사용 위험을 함께 줄일 수 있다.
03강한 비밀번호도 계정마다 서로 다르게 쓴다
같은 비밀번호를 여러 곳에서 쓰면 한 사이트의 유출이 다른 계정의 열쇠가 된다. 공격자는 확보한 아이디와 비밀번호 조합을 이메일, 쇼핑, 금융, 사회관계망 서비스에 자동으로 대입할 수 있다. 강한 비밀번호라도 재사용하면 연쇄 침해 위험이 커진다.
업무·금융·클라우드·사회관계망 계정도 각각 다르게 만든다. 모든 비밀번호를 외우기 어렵다면 신뢰할 수 있는 비밀번호 관리자를 이용하는 편이 현실적이다.
04유출이 의심되면 비밀번호만 바꾸고 끝내지 않는다
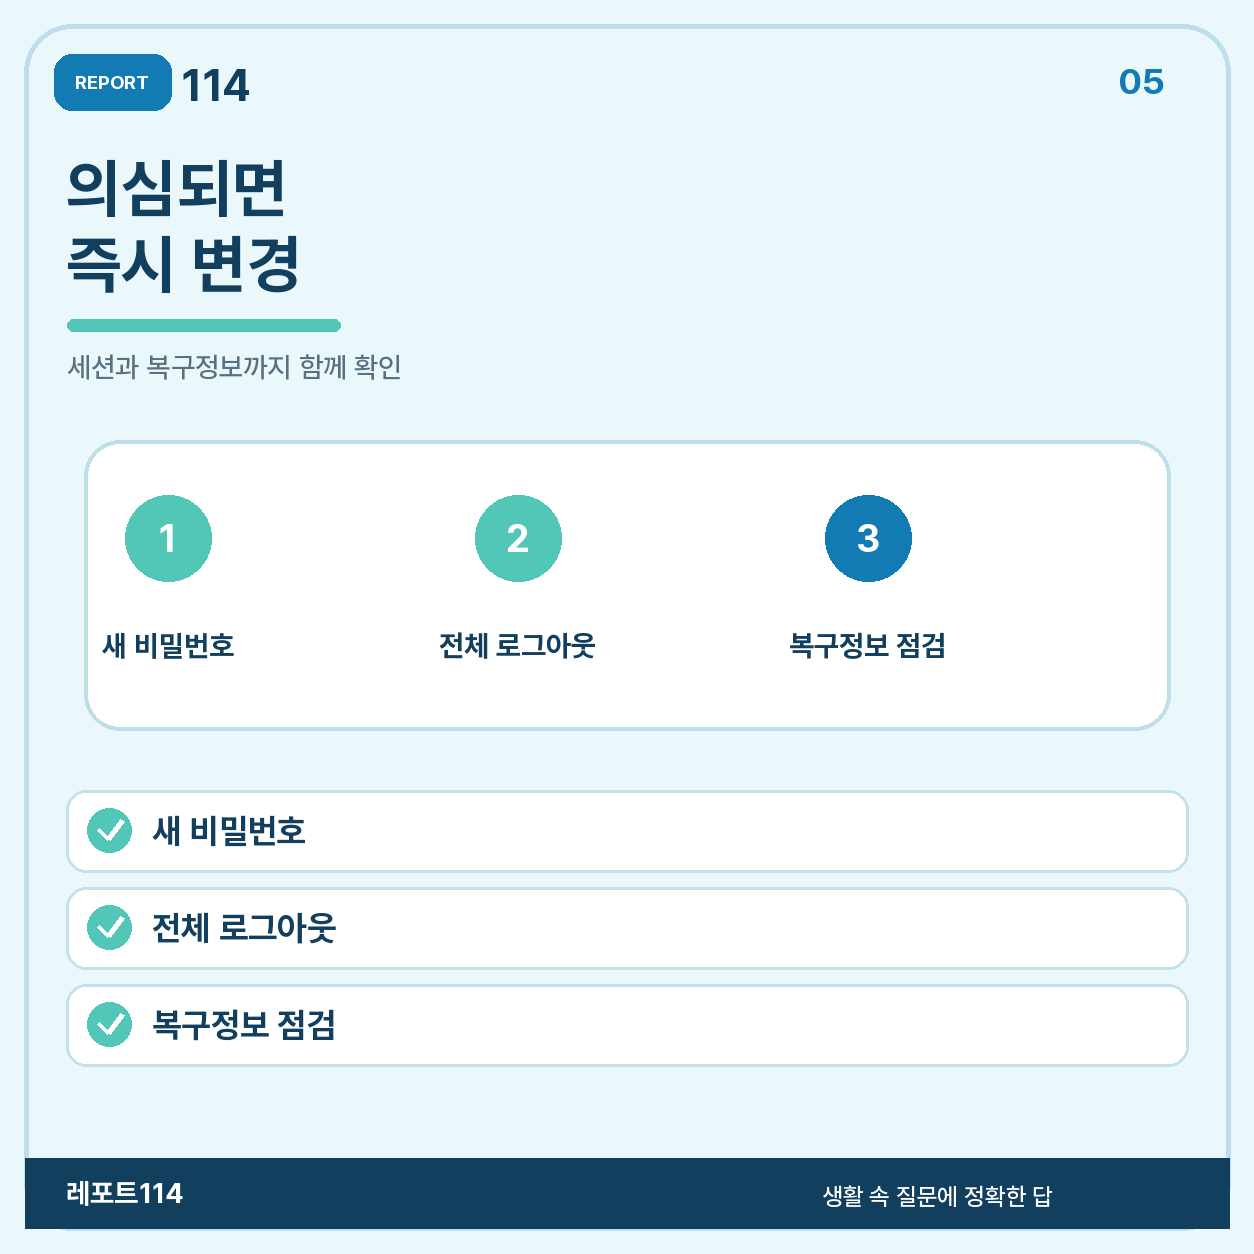
서비스의 침해 알림, 내가 요청하지 않은 인증번호, 낯선 기기나 지역의 로그인, 피싱 입력, 악성코드 감염이 의심되면 해당 계정 비밀번호를 즉시 바꾼다. 같은 비밀번호를 쓴 다른 계정도 모두 찾아 각각 새 비밀번호로 교체한다. 이메일 계정부터 처리하면 다른 계정의 복구 경로를 먼저 지킬 수 있다.
변경 뒤에는 모든 기기에서 로그아웃하거나 활성 세션을 종료하고, 등록된 복구 이메일·전화번호와 자동 전달 규칙을 확인한다. 2단계 인증을 켜고 복구 코드는 온라인 계정과 분리해 안전하게 보관한다. 기기가 감염됐다고 의심되면 신뢰할 수 있는 기기에서 비밀번호를 바꾸고 운영체제와 보안 도구를 점검한다.
05다른 계정의 복구 경로인 이메일부터 보호한다
이메일 계정은 다른 서비스의 비밀번호 재설정 링크를 받는 중심이므로 특히 고유한 비밀번호를 써야 한다. 이메일을 다른 계정과 같은 비밀번호로 쓰고 있다면 우선 별도의 긴 비밀번호로 바꾼다.
이메일에는 2단계 인증을 켜고 등록된 복구 이메일·전화번호를 확인한다. 유출이 의심되면 이메일 계정부터 처리하고 자동 전달 규칙과 로그인 세션도 함께 점검하면 다른 계정의 복구 경로를 먼저 지킬 수 있다.
06비밀번호 관리자로 길고 고유한 암호를 관리한다
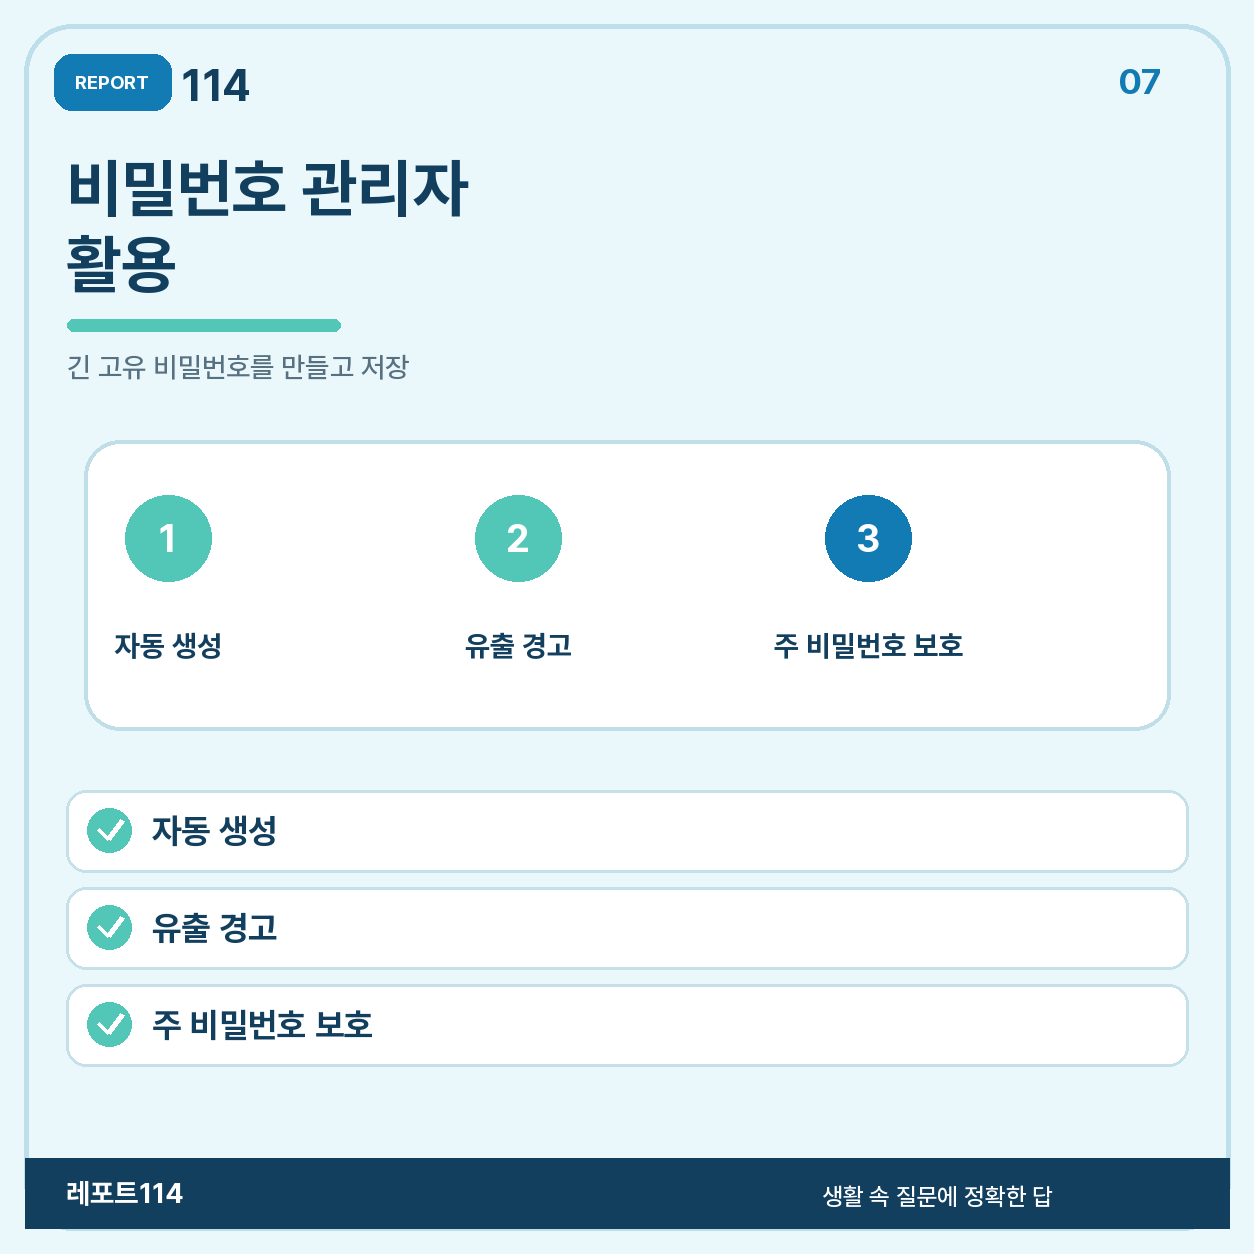
비밀번호 관리자는 계정마다 긴 고유 비밀번호를 만들고 저장하며, 올바른 웹사이트에서만 자동 입력하도록 도울 수 있다. 일부 제품은 저장된 비밀번호의 유출 여부도 알려 준다. 관리자를 선택했다면 금고를 여는 주 비밀번호는 다른 곳에 쓰지 않는 긴 비밀번호로 만들고 2단계 인증을 켠다.
072단계 인증과 패스키로 한 겹 더 막는다
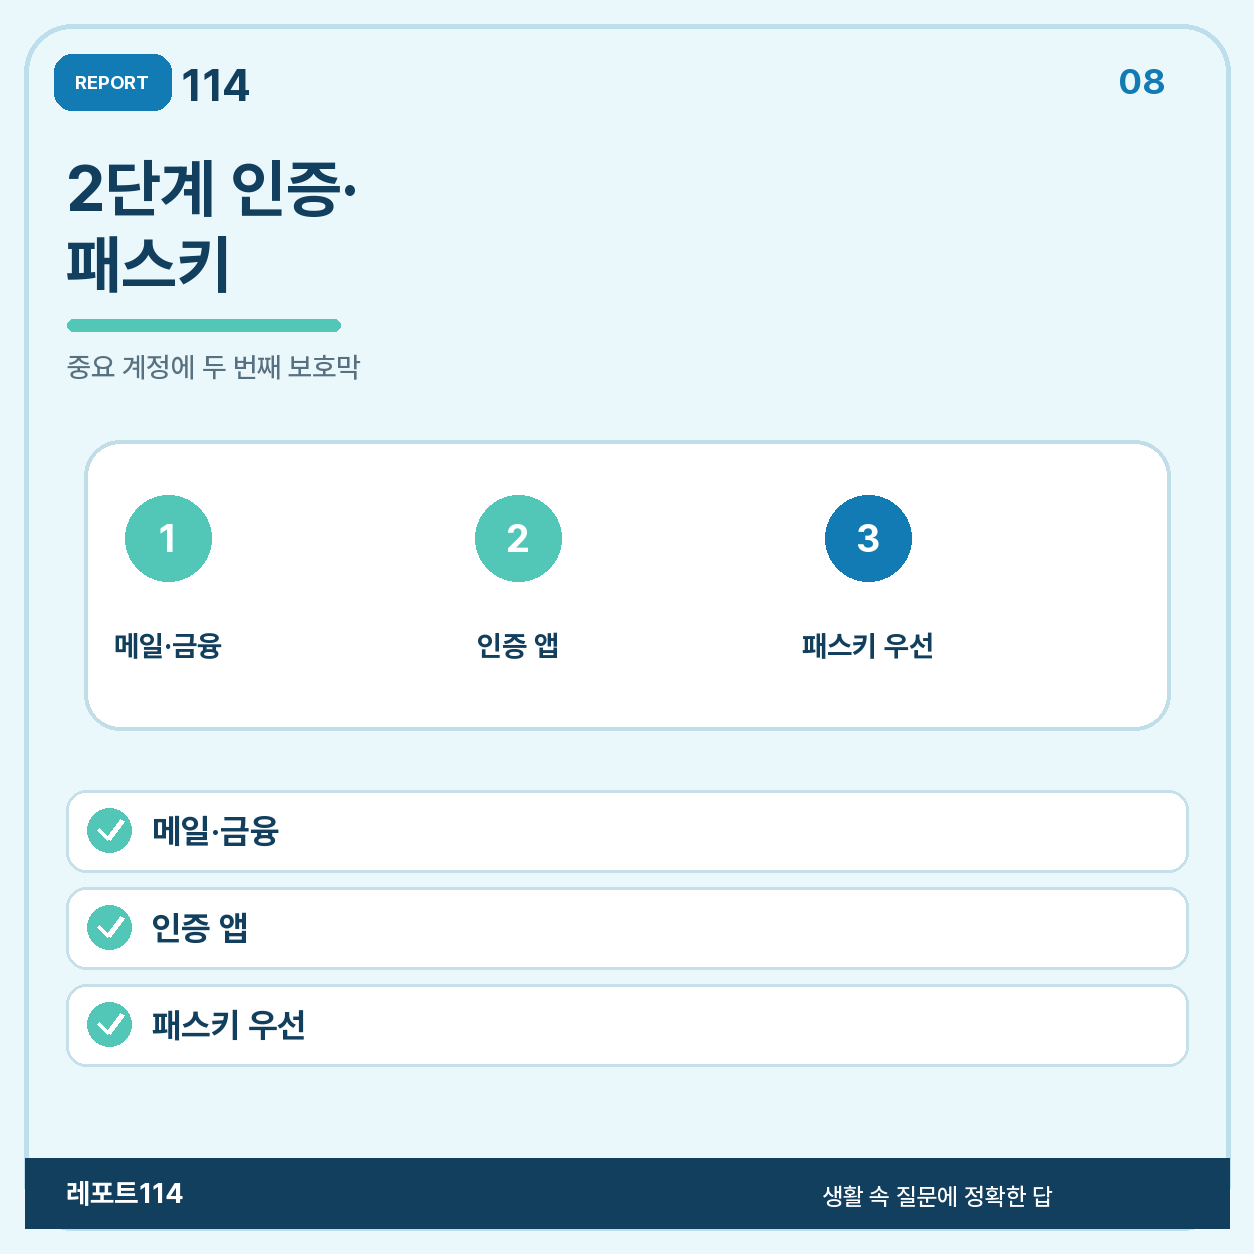
2단계 인증은 비밀번호가 알려져도 두 번째 확인 없이는 로그인을 어렵게 만든다. 이메일, 금융, 클라우드, 사회관계망처럼 피해가 큰 계정부터 켠다. 서비스에 따라 인증 앱, 보안키, 기기 알림, 문자 인증 등을 제공하며 가능한 선택지 중 피싱에 더 강한 방법을 우선한다.
패스키를 지원하는 서비스라면 우선 선택을 고려할 수 있다. NCSC는 패스키가 제공되면 첫 선택으로 보고, 그렇지 않으면 강하고 고유한 비밀번호와 2단계 인증을 함께 쓰라고 안내한다. 복구 코드와 보안키는 잃어버리지 않도록 별도 위치에 보관한다.
08내 기기에서 안전하게 쓰고 상황별 행동을 점검한다
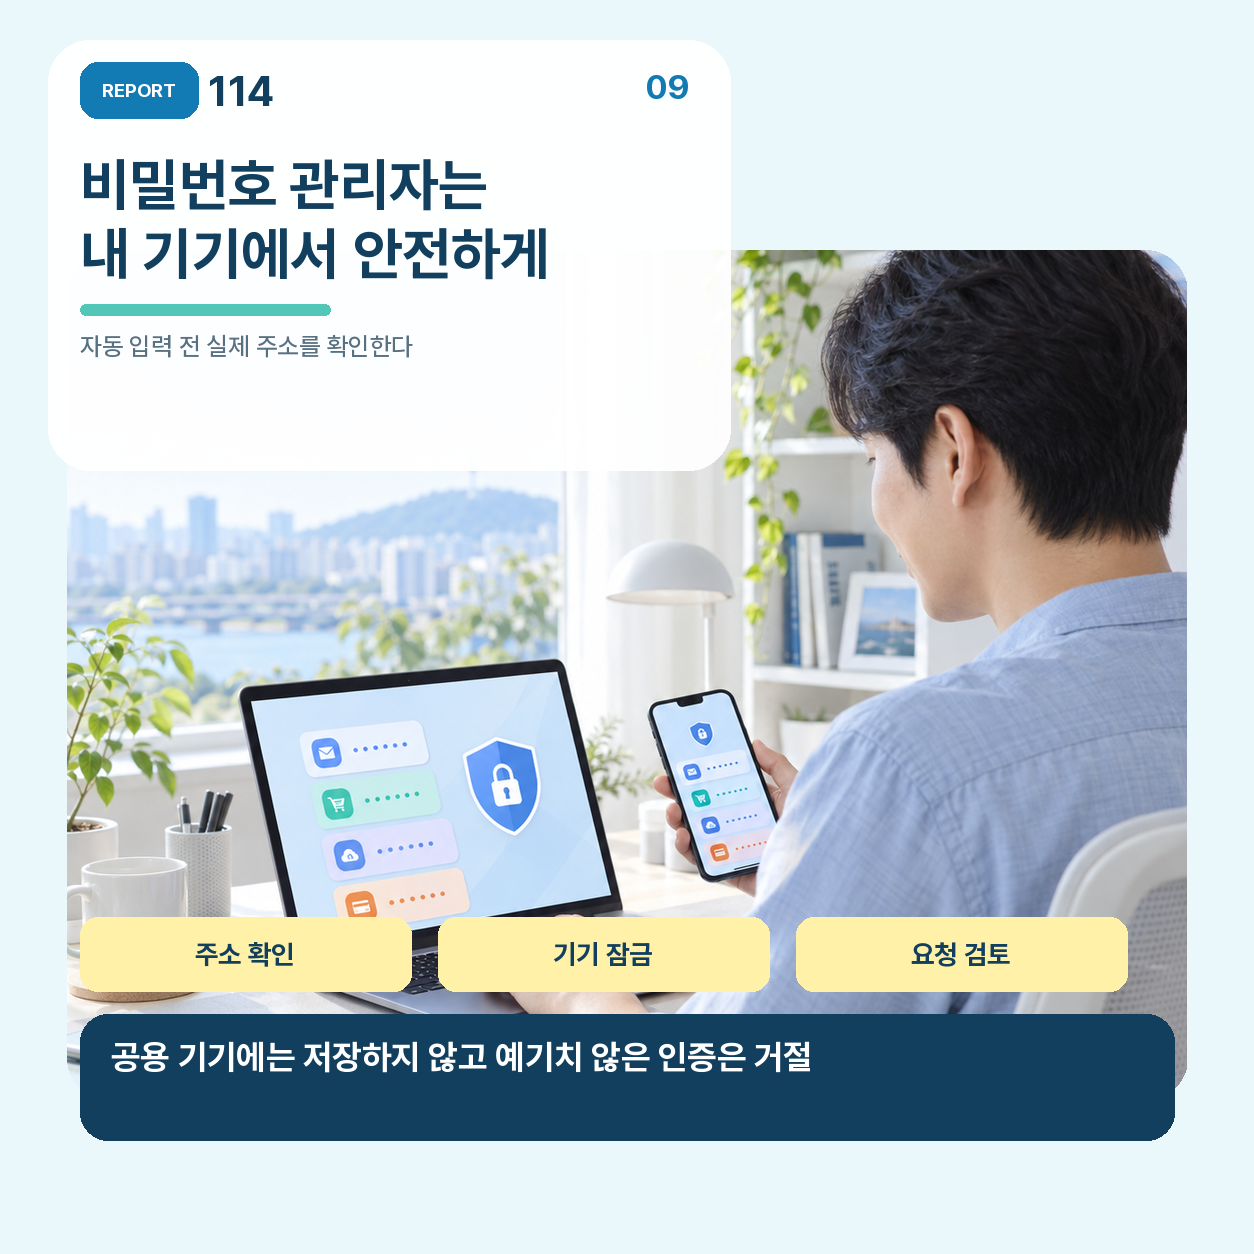
개인 소유 기기에서는 화면 잠금과 최신 업데이트를 유지한다. 도서관·PC방·공용 태블릿처럼 다른 사람이 쓰는 기기에는 비밀번호를 저장하지 않는다. 브라우저나 앱이 자동 입력하려는 주소가 실제 서비스 주소인지 확인하고, 예기치 않은 인증 요청은 승인하지 않는다.
상황별 행동 — 상황 → 바로 할 일 → 함께 확인할 것
3개월이 지났지만 이상 신호 없음 → 무조건 변경할 필요는 없음 → 길이·고유성·2단계 인증 점검
유출·피싱·낯선 로그인 의심 → 즉시 새 비밀번호로 변경 → 세션 종료·복구정보·연결된 계정 확인
같은 비밀번호를 여러 곳에 사용 → 모든 계정을 서로 다르게 변경 → 이메일 계정부터 우선 처리
기억하기 어려움 → 비밀번호 관리자 사용 → 주 비밀번호와 2단계 인증 보호
자주 묻는 질문
비밀번호를 3개월마다 꼭 바꿔야 할까?
유출 증거가 없다면 기간만을 이유로 정기 변경할 필요는 없다는 것이 NIST의 현재 지침이다. 다만 회사·학교·서비스의 별도 정책은 따라야 한다.
8자면 충분할까?
NIST는 비밀번호만 쓰는 단일 인증에서 최소 15자를 안내한다. 서비스가 허용하는 범위에서 길고 고유하게 만들고, 가능하면 2단계 인증을 함께 쓴다.
대문자와 특수문자를 꼭 섞어야 할까?
서비스가 요구하면 그 규칙을 따라야 한다. 다만 NIST는 검증자가 임의의 조합 규칙을 강제하지 말고 길이와 유출 비밀번호 차단을 중시하도록 안내한다.
아주 강한 비밀번호 하나를 여러 곳에 써도 될까?
안 된다. 한 곳에서 유출되면 다른 계정에도 대입될 수 있으므로 계정마다 다른 비밀번호를 쓴다.
브라우저에 비밀번호를 저장해도 될까?
내가 관리하는 잠금·업데이트된 기기라면 비밀번호 관리 기능을 이용할 수 있다. 공용 기기에는 저장하지 않고, 주 계정과 비밀번호 관리자에는 2단계 인증을 켠다.
REPORT114 VIDEO
영상으로 다시 확인하기
함께 읽으면 좋은 이야기
가습기 물, 남은 물에 계속 보충해도 될까?
가습기 물을 덧붓는 습관 대신 매일 비우기·세척·건조가 필요한 이유와 물 종류, 실내 습도, 사용 중단 신호를 공식 자료로 정리했다.
손 소독제, 비누 대신 계속 써도 될까?
비누와 손 소독제의 차이, 알코올 60% 기준, 올바른 사용법과 어린이·화기 안전 수칙을 CDC·FDA 공식 자료로 정리했다.
뜨거운 음식, 식히지 않고 바로 냉장고에 넣어도 될까?
뜨거운 음식을 냉장고에 넣는 안전한 시점과 2시간 원칙, 큰 냄비 소분, 4°C 이하 보관, 냉장 3~4일 기준을 공식 자료로 정리했다.
휴대폰 사진을 지우면 클라우드에서도 함께 삭제될까?
휴대폰 사진 삭제가 iCloud와 Google 포토에 어떻게 반영되는지, 전체 삭제와 기기에서만 삭제의 차이, 저장 공간 확보와 복구 순서를 공식 안내로 정리했다.